高市首相が「大至急」と呼びかけたPHPの緊急脆弱性とは?開発会社に任せきりの会社が、いま確認すべきこと
2026年10月21日、Webサイトの裏側で使われているプログラミング言語「PHP」に、緊急の脆弱性(セキュリティ上の欠陥)が2件見つかりました。認証なし、つまりパスワードを知らない第三者でも、外部から貴社のサーバーを乗っ取れるおそれがあるものです。 深刻度は4段階で最も危険な「緊急(Critical)」と評価され、同日夜には高市早苗首相がXで「今夜に対応して頂きたい大至急のお願い」と呼びかけました。
結論から述べます。WordPressなどでサイトを運営している会社の多くが対象になり得ます。 レンタルサーバーを使っていれば、PHPの修正の多くはサーバー会社側で進んでいます。一方で、「サイトを開発会社に任せきりにしている」「社内にエンジニアがいない」会社は、自社が対象かどうかすら分からないまま放置してしまいやすく、最も危険な状態にあります。
本記事では、何が起きているのかを専門用語を使わずにかみ砕き、誰が対象か、どんな被害があり得るか、レンタルサーバー各社がどう対応しているかを整理します。そのうえで、自社だけで判断できない場合に、何から手を付ければよいかをお伝えします。
この記事を読んでいただきたい人
- サイトを制作会社・開発会社に任せきりで、今回のニュースが自社に関係するかわからない方
- 社内にエンジニアがおらず、サーバーやPHPと言われても確認のしようがない方
- 広告を出しているサイト(LP)があり、止めるべきか・何に気をつけるべきか判断したい方
1. いったい何が起きたのか?3分で分かるPHP脆弱性
1-1. PHPとは、Webサイトの「裏方」として動くプログラムです
PHPは、Webサイトを動かすためのプログラミング言語です。お問い合わせフォームの送信、ブログ記事の表示、ログイン画面など、「見ている人によって中身が変わる部分」の多くをPHPが処理しています。 WordPressも、PHPで作られています。世界のWebサイトの約7割で使われているとされています。
サイトを見ている人からは見えませんが、サーバー(サイトのデータを置いているコンピュータ)の中で、PHPは24時間動き続けています。
1-2. 今回の欠陥を、建物にたとえると
今回の欠陥は、「建物の共通部品であるドアの錠前に、合鍵がなくても開けられる不具合が見つかった」状態に近いものです。
- 特定の会社のサイトだけの問題ではなく、PHPという共通部品そのものの欠陥です
- そのため、WordPressのプラグインを最新にしていても、サイトを丁寧に作っていても、土台のPHPが古ければ影響を受けます
- 錠前メーカー(PHPの開発チーム)は、直した錠前(修正版)をすでに配っています。あとは各建物の管理者が、錠前を交換できているかが問われています
ここで問題になるのが、「自社の建物の管理者が誰なのか、分かっていない会社」です。この点は3章で詳しく触れます。
1-3. ここまでの経緯(日本時間)
| 日時 | 出来事 |
| 10月20日 | 欠陥の識別番号(CVE-2026-109618/CVE-2026-109619)が、修正版の公開前にネット上へ流出。PHP開発チームが「21日に修正版を公開する」と事前告知 |
| 10月21日 日中 | レンタルサーバー各社が緊急メンテナンスを開始。エックスサーバーは16時から管理画面などを一時停止 |
| 10月21日 22時前 | 高市首相がXで「大至急のお願い」を投稿 |
| 10月21日 23時ごろ | PHP開発チームが修正版を公開 |
| 10月22日 6時44分 | エックスサーバーがPHP 8.2〜8.5の修正の適用完了を発表 |
修正版は当初22日公開の予定でしたが、識別番号の流出を受けて前倒しされました。海外のセキュリティ企業からは、すでに攻撃の試みが観測されているとの報告も出ています。 専門家の間では「php2shell」という通称で呼ばれています。
1-4. 高市首相もXで「大至急」と呼びかけました
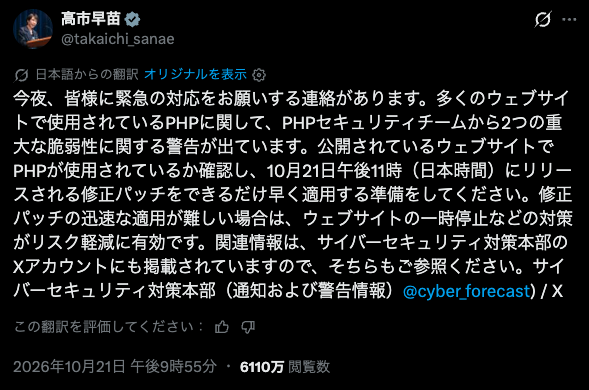
投稿元:https://x.com/takaichi_sanae/status/2112890642590564386
高市首相は10月21日夜、Xで「今夜に対応して頂きたい大至急のお願い」として、修正パッチ(不具合を直すための更新プログラム)を可及的速やかに適用できるよう準備することを呼びかけました。あわせて、速やかな適用が難しい場合には、「例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つ」と述べています。国家サイバー統括室も、同様の内容をXで発信しています。
首相が個別のソフトウェアの欠陥について直接呼びかけるのは異例です。エンジニアからは「総理が発信したことで、経営層にもリスクが伝わる」と評価する声も上がっています。サイトを一時停止してでも対応すべき、と首相が言うほどの欠陥だということです。
2. 対象になるのは誰か?自社サイトの状況別に整理します
「PHPを使っているかどうか」と「誰がPHPを管理しているか」の2点で、対応の要否が決まります。
| 自社サイトの状況 | 対象になるか | 自社での対応 |
| レンタルサーバー(エックスサーバー等)で、PHP 8.2〜8.5を使っている | 対象。ただし修正はサーバー会社が実施 | 少ない。ただし修正後の動作確認や、侵入されていないかの確認は自社の範囲 |
| レンタルサーバーで、PHP 8.1以前を使っている | 対象。正式な修正版が出ない | 必要。新しいバージョンへの移行が必要 |
| AWSなどで、自前のサーバーを構築している | 対象 | 必要。サーバー会社は直してくれない |
| 開発会社に任せきり、社内にエンジニアがいない | 不明(=対象の可能性が高い) | 必要。まず状況の確認から |
| Wix・STUDIO・ShopifyなどのWebサービス上で作っている | サーバーの管理はサービス提供会社の範囲 | 基本的に不要。各サービスの告知を確認する |
2-1. 「WordPressを最新にしているから大丈夫」は成り立ちません
今回はWordPressやプラグインの欠陥ではなく、その土台で動くPHP自体の欠陥です。研究者による検証では、WordPress・Drupal・Joomla・Magento(ネットショップ用の仕組み)などで、ログイン不要での乗っ取りがすでに実証されています。
2-2. 「PHP 8.1以前」は、今回の修正版が出ません
PHPには、開発チームが修正版を出してくれる「サポート期間」があります。PHP 8.1以前はすでにサポート期間が終わっており、今回も正式な修正版は公開されていません。 数年前に作ったまま手を入れていないサイトほど、このパターンに当てはまる可能性が高くなります。
修正版は PHP 8.5.12/8.4.27/8.3.36/8.2.35 です。この番号より古ければ、要対応です。 ただし、サーバーの提供元によっては番号を変えずに修正だけを取り込んでいる場合もあり、番号を見ただけでは判断できないことがあります。
3. 開発会社に任せきりの会社が、最も危ない3つの理由
今回の件で、最も対応が遅れるのは「サイトの管理者が実質いない会社」です。次のいずれかに心当たりはないでしょうか。
3-1. 理由1:自社が対象かどうかを、自社で判断できない
サイトがPHPで動いているか、サーバーはどこか、PHPのバージョンはいくつか。この3点が社内の誰にも分からない場合、対象かどうかの判断そのものができません。 判断できないまま「たぶん大丈夫だろう」と様子を見ている間も、攻撃は進みます。
3-2. 理由2:開発会社が、すぐに動いてくれるとは限らない
今回のように全世界で同時に起きた欠陥では、開発会社やサーバーの管理者に依頼が殺到します。 保守契約を結んでいない、制作から数年経っていて担当者が退職している、そもそも連絡がつかない。こうした場合、対応の順番は後回しになりがちです。
3-3. 理由3:「修正した」と言われても、それで終わりではない
修正版を当てても、それ以前にすでに侵入されていた場合、その被害は消えません。 不審なアカウントやファイルが仕込まれていないか、修正後にサイトやお問い合わせフォームが正しく動いているか。ここまで確認して初めて「対応完了」です。 「PHPを更新しました」という一言だけで安心してしまうのは危険です。
4. どんなリスクがあるのか?乗っ取られると起きること
サーバーを乗っ取られると、そのサーバーの中にあるもの、そのサーバーでできることは、すべて攻撃者の手に渡ると考えてください。
| 起きること | 具体例 | 事業への影響 |
| 情報の漏えい | お問い合わせフォームの送信内容、顧客情報、会員情報、管理画面のパスワードや各種の鍵 | 個人情報漏えいの報告義務、顧客からの信用低下 |
| サイトの改ざん | 不正なサイトへの自動転送、偽の決済画面の設置、ウイルス配布ページへの書き換え | 訪問者に実害が出る。検索結果やブラウザで「危険なサイト」と表示される |
| 迷惑メールの踏み台 | 自社のサーバーから大量の迷惑メールを送信される | 自社ドメインの評判が落ち、普段の業務メールまで相手に届かなくなる |
| 他の攻撃の足がかり | 社内ネットワークやほかのサーバーへの侵入、ランサムウェア(データを人質にする攻撃) | 業務停止、復旧費用の発生 |
4-1. 怖いのは「静かに動く」ことです
この種の攻撃は、サイトの見た目を変えずに、裏側で静かに動くことが少なくありません。サイトは普段どおり表示され、問い合わせも届いている。それなのに裏では情報が抜き取られている、迷惑メールが送られている、という状態が起こり得ます。「サイトが普通に見えているから大丈夫」とは判断できません。
4-2. 広告を出している会社は、もうひとつリスクがあります
Web広告の遷移先(LP)が改ざんされると、Google広告やMeta広告の審査で「安全でないサイト」と判定され、広告が止まることがあります。 改ざんが繰り返されると、広告アカウント自体の信用に響くおそれもあります。
また、高市首相の投稿にあるようにサイトを一時停止する場合、広告を出したままにすると、表示されないページに広告費を払い続けることになります。サイトを止める判断をしたら、広告も一緒に止める必要があります。
5. レンタルサーバー各社の対応状況
主要なレンタルサーバー各社は、10月21日から22日にかけて緊急メンテナンスを行いました。以下は2026年10月22日朝時点の公開情報をもとにした整理です。 最新の状況は、各社の公式サイトと公式Xアカウントで確認してください。
| サーバー会社 | 対応状況(日本時間) |
| エックスサーバー | 21日16時から管理画面などを一時停止。22日6時44分、PHP 8.2〜8.5の修正の適用完了を発表。旧バージョンは検証が済んだものから順次適用中。サイトの表示とメールは通常どおり |
| シン・レンタルサーバー | エックスサーバーと同様に、管理画面などを一時停止して対応 |
| ロリポップ! | 21日からサービスサイトなどを順次停止し、予防措置としてメンテナンス。22日未明、一部サーバーのサイトを一時停止と発表 |
| さくらのレンタルサーバ | 21日13時〜22日8時ごろにメンテナンスを実施 |
| ConoHa WING | 21日19時〜22日10時にサーバーメンテナンスを実施 |
| カラフルボックス | 22日1時55分に事前の保護措置を全サーバーに適用。7時35分に全対象サーバーで作業完了 |
| KAGOYA | PHP 8.2〜8.5は修正版の確認後、順次更新。ほかのプランは調査中(21日時点) |
| Zenlogic | 21日22時〜22日18時にWebサーバーを停止し、PHPの更新と修正を適用。完了後、利用者側で表示の確認を案内 |
5-1. エックスサーバーは、PHP 8.2〜8.5の修正を完了
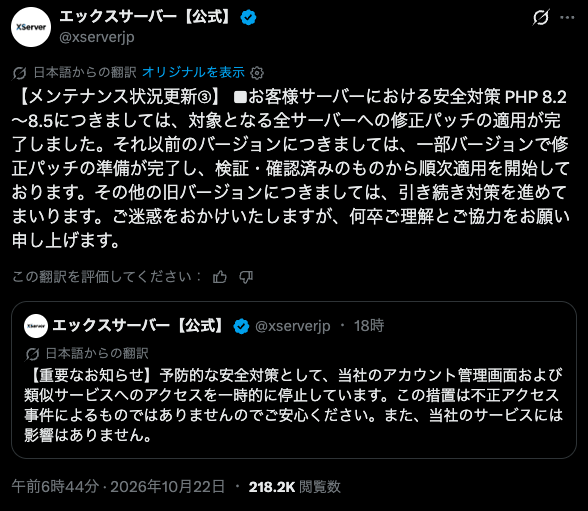
投稿元:https://x.com/xserverjp/status/2113023623699341814
エックスサーバーは公式Xで、PHP 8.2〜8.5について、対象となるすべてのサーバーへの修正パッチの適用が完了したと発表しました。旧バージョンについては、一部で修正パッチの準備が整い、検証・確認が完了したものから順次適用を進めているとしています。
5-2. レンタルサーバーでも、「サーバー会社任せ」で終わりではありません
サーバー会社が直してくれるのは、PHPという土台の部分だけです。 次の点は、利用者側の管理範囲として残ります。
- 古いPHPのバージョンを選んだままになっている場合の移行(移行すると、古いテーマやプラグイン、独自の機能が動かなくなることがあります)
- メンテナンス後に、サイトの表示やお問い合わせフォームが正しく動いているかの確認
- すでに侵入されていないかの確認
どれも、社内にエンジニアがいなければ判断が難しい作業です。 「サーバー会社が対応済みと言っているから大丈夫」と思い込まず、自社のサイトが本当に安全な状態かを一度確認してください。
6. 自社だけで判断できない場合、まずやるべきこと
社内にエンジニアがいない会社が、いますぐ自分たちで修正作業をする必要はありません。 慣れない作業でサイトを壊してしまうほうが、かえって損失が大きくなります。やるべきことは、次の2つだけです。
- 自社サイトのURLと、分かる範囲の情報(制作した会社名、サーバー会社からの請求書など)を手元にそろえる
- 対応が必要かどうかの切り分けを、専門家に依頼する
切り分けの結果「対応不要」と分かれば、それで安心できます。「対応が必要」であれば、修正、移行、侵入されていないかの確認、広告の停止判断までを、まとめて任せられる相手に依頼するのが最短です。
7. TAWで支援できること
TAW株式会社は、Webマーケティング支援を累計600社以上手がけ、LP・コーポレートサイトの制作から、検索広告・Meta広告の運用、公式LINEの運用までを一気通貫で行っています。 サイトを「作って終わり」にせず、広告の成果が出る状態まで面倒を見る立場から、今回の件では次のご支援が可能です。
| ご支援内容 | 内容 |
| 対応要否の切り分け | サイトのURLをもとに、サーバー環境とPHPの状況を確認し、今回の脆弱性への対応が必要かをお伝えします |
| 修正・移行の実施 | 修正版への対応や、PHP 8.1以前からの移行まで、当社で対応します。移行後に動かなくなった箇所の修正もお引き受けします |
| 開発会社・サーバー会社とのやりとり | 何を聞けばよいか分からない、回答の意味が分からない、という場合に、確認と調整を代わりに行います |
| 侵入されていないかの確認 | 修正前に侵入されていなかったか、不審な痕跡がないかを確認します |
| 広告配信の判断 | サイトの停止・改ざんの有無に合わせて、広告の一時停止や再開のタイミングを判断します |
| サイトの作り直し | 古い仕組みのまま直しきれない場合は、更新しやすく、広告を出せる構造でサイトを作り直します |
「制作会社と連絡がつかない」「誰がサーバーを管理しているか分からない」というご相談は、今回に限らず多くいただきます。 サイトの管理者が不在の状態は、今回のような緊急時に最も対応が遅れます。この機会に、管理の体制ごと見直すことをおすすめします。
お問い合わせの際は、サイトのURLを添えていただくだけで構いません。 専門用語が分からなくても問題ありません。
関連記事:AIで作ったサイトが、検索にもAIにも見つけてもらえないワケ。5つの弱点と直す順番 公開後のURLを挿入してください
まとめ
- 2026年10月21日、PHPに緊急の脆弱性が2件公表された(通称php2shell)。認証なしで外部からサーバーを乗っ取られるおそれがあり、深刻度は最高の「緊急」
- 高市首相もXで「今夜に対応して頂きたい大至急のお願い」と呼びかけ、適用が難しければサイトの一時停止も有効策と述べた
- PHPは世界のWebサイトの約7割で使われ、WordPress・Drupal・Joomlaでは認証なしの乗っ取りが実証済み。WordPressを最新にしていても、土台のPHPが古ければ影響を受ける
- 乗っ取られると、情報漏えい・サイトの改ざん・迷惑メールの踏み台に使われる。静かに動くため、侵入されても気づけないことがある。広告を出している場合は広告の停止にもつながる
- エックスサーバーなどのレンタルサーバーは、PHPの修正をサーバー会社が実施。ただし、古いバージョンからの移行、修正後の動作確認、侵入の有無の確認は利用者側の範囲として残る
- 最も危ないのは、開発会社に任せきり・社内にエンジニアがいない会社。対象かどうかを判断できず、開発会社もすぐに動けるとは限らない
- 自社で判断できない場合は、無理に自分で作業せず、サイトのURLを添えて専門家に切り分けを依頼するのが最短
参考情報
- PHP公式(セキュリティ情報・修正版の公開):https://www.php.net/
- 窓の杜「「PHP」の“致命的”な脆弱性2件が修正、ただちにアップデートを」
- ITmedia NEWS「高市総理「大至急、PHPパッチ適用を」Xで異例の要請」
- エックスサーバー公式X(修正パッチ適用完了の告知)
関連記事
- AIで作ったサイトが、検索にもAIにも見つけてもらえないワケ。5つの弱点と直す順番
- 決算前に利益を残しすぎたくない方へ。コーポレートサイト制作が「使える投資」になる条件
- 【公式LINE連携の落とし穴】Meta広告にLINE登録コンバージョンを連携する際に気を付けたいポイント
- Web広告×LINEリード獲得でROAS1000%以上を再現性高く実現する方法
- 支援事例(お客様の声)を見る
※本記事は2026年10月22日朝時点の公開情報に基づくものです。各社の対応状況は今後更新される可能性があります。最新の情報は、PHP公式および各サーバー会社の公式発表をご確認ください。